
当然可以,外网访问服务器,本质上就是如何穿越内网(比如你家或公司)的边界,让互联网上的设备能找到并连接到你的服务器。
这里有几个核心概念和主流方法,我会从简单到复杂、从个人到企业级进行介绍。
核心原理:网络地址转换(NAT)与端口映射
绝大多数家庭和公司网络都使用私有IP地址(如192.168.1.x),这些地址在公网是不可路由的,路由器有一个公网IP地址,它通过NAT 技术让内网多台设备共享这一个公网IP。
为了让外网能主动访问内网的某一台服务器,就需要在路由器上设置端口映射(Port Forwarding),这相当于告诉路由器:“当外网有人访问我公网IP的某个端口时,请把这个连接请求转发给内网指定的那台服务器的指定端口。”
以下是几种最常见的方法,适用于不同场景。
1. 端口映射(Port Forwarding) + 动态DNS(DDNS)
这是最经典、最直接的方法,适合有路由器管理权限的个人用户或小企业。
工作原理
1.固定公网IP或动态DNS:你需要一个固定的访问地址,家庭宽带通常是动态公网IP(会变化),所以需要一个动态DNS 服务(如花生壳、No-IP),它会将一个域名(如yourname.xicp.cn)始终指向你变化的公网IP。
2.设置端口映射:登录你的路由器管理后台,找到“端口映射”、“虚拟服务器”或“NAT”等选项,添加一条规则:
外部端口一个你想让外网访问的端口(如 8080 for Web, 3389 for 远程桌面)。
内部IP地址你的服务器的内网IP地址(如192.168.1.100)。
内部端口服务器上服务实际监听的端口(如 80 for Web, 22 for SSH)。
协议通常选择 TCP 或 ALL。
3.外网访问:外网用户通过http://yourname.xicp.cn:8080 或公网IP:8080 来访问你的服务。
优点简单、直接、延迟低。
缺点
安全性直接将服务器端口暴露在公网,容易成为攻击目标,需要服务器自身有足够的安全措施(如强密码、防火墙、及时更新补丁)。
需要公网IP部分运营商不给家庭宽带分配公网IPv4地址(即“大局域网”环境),此方法会失效。
这是更安全的企业级方案,适合需要访问整个内网环境或多个服务的情况。
工作原理在你的内网网络中部署一台VPN服务器(可以是软路由、专用设备或服务器上的软件),外网用户先通过VPN客户端连接到这台服务器,获得一个内网IP地址,然后就像身处内网一样,直接通过内网IP访问所有服务。
常见协议OpenVPN, WireGuard, L2TP/IPsec等。
优点
高安全性所有通信都被加密,服务器不直接暴露在公网。
访问整个内网可以访问内网所有设备,而不仅是一台服务器。
缺点
* 设置相对复杂。
* 所有流量都经过VPN服务器,对服务器带宽有一定要求。
* 访问前需要先建立VPN连接。
3. 反向代理(Reverse Proxy) + 云服务器
这是一种现代、灵活且安全的方式,特别适合Web服务,也常用于穿透无公网IP的环境。
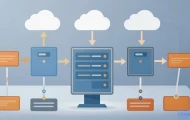
工作原理在拥有一台具有公网IP的云服务器(如阿里云、腾讯云ECS)上部署反向代理软件(如 Nginx, Caddy, frps),让你的内网服务器主动地、持续地与这台公网服务器建立一个加密隧道,外网用户访问云服务器的某个域名或端口时,请求会通过这个隧道被转发到你的内网服务器。
常用工具frp, ngrok, Nginx Proxy Manager。
优点
无需公网IP完美解决家庭无公网IP的问题。
高安全性内网服务器不暴露端口,且通信可加密。
灵活性可以在一个云服务器IP上通过不同域名或路径代理多个后端服务。
隐藏后端保护了内网服务器的真实信息。
缺点
* 需要额外支付云服务器的费用。
* 所有流量都经过云服务器,会产生带宽费用并增加一点延迟。
这类服务本质上是提供了现成的反向代理服务,对用户来说最简单。
工作原理与服务商提供的公共服务器建立连接,他们会给你一个固定的子域名(如yourname.ngrok.io),访问这个域名就能穿透到你的内网服务。
常见工具Sakura Frp, Ngrok (有免费版), ZeroTier/Tailscale(更偏向于组网)。
优点
极简设置通常只需要在内网服务器运行一个客户端即可。
开箱即用无需自己维护公网服务器。
缺点
* 免费版通常有速度、连接数或域名限制。
* 稳定性依赖于服务商。
| 场景 | 推荐方案 | 理由 |
| 个人开发者,有公网IP | 端口映射 + DDNS | 最直接,延迟最低,完全免费且自主可控。 |
| 个人开发者,无公网IP | 第三方穿透工具(如 Sakura Frp) 或自建frp服务器 | 简单快捷,成本低,自建frp更稳定可控,但需要一台云服务器。 |
| 企业远程办公 | VPN(如 OpenVPN, WireGuard) | 安全性高,可以访问整个公司内网资源,符合企业管理需求。 |
| 对外提供Web服务 | 反向代理(Nginx/Caddy) 或云服务商的负载均衡器 | 专业、高性能、易于扩展和管理SSL证书,能隐藏后端服务器。 |
| 临时演示/测试 | Ngrok / LocalTunnel | 极其方便,几分钟内就能生成一个外网可访问的临时地址。 |
无论使用哪种方法,安全都是第一位的:
1、强密码:为所有服务和管理界面设置复杂且唯一的密码。
2、密钥认证:对于SSH等服务,优先使用SSH密钥对代替密码登录。
3、最小化暴露:只开放必要的端口,关闭不需要的服务。
4、防火墙:充分利用服务器和路由器的防火墙功能,限制访问源IP。
5、保持更新:及时更新服务器操作系统和软件的安全补丁。
6、使用HTTPS/SSL:对Web服务启用SSL加密,防止数据泄露。
希望这个详细的解释能帮助你理解外网访问服务器的各种方式!
文章摘自:https://idc.huochengrm.cn/js/19798.html
评论
闫飞语
回复外网用户通过各类网络协议和端口,访问服务器上的网站、应用及服务。
祭如南
回复外网访问服务器主要是通过端口映射、VPN、反向代理等方法实现,选择方法需考虑安全性、成本、易用性等因素。
诗浩广
回复外网访问服务器通常通过互联网协议(IP)地址、端口号、网络请求(如HTTP、HTTPS)等方式进行连接,使用网络设备和路由器实现数据传输。
甲寻绿
回复外网通过互联网协议(IP)地址和端口号访问服务器。
冼乐天
回复外网访问服务器通常涉及NAT和端口映射,常见方法包括端口映射+DDNS、VPN、反向代理+云服务器和第三方穿透工具,选择方案需考虑安全性、成本和易用性。
泥凌文
回复外网通过互联网协议(IP)地址和端口号访问服务器。
赏青旋
回复外网通过互联网协议(IP)地址和端口号访问服务器。
功冷霜
回复外网通过HTTP、HTTPS、SSH等协议访问服务器,使用IP地址或域名进行定位。